CISA nimmt Citrix- und Git-Lücken in KEV auf: Warum aktive Ausnutzung die Priorität verändert
Am 25. August 2025 nahm CISA zwei Schwachstellen in Citrix Session Recording und eine Git-Schwachstelle wegen nachgewiesener aktiver Ausnutzung…
Neuigkeiten, Informationen und Entwicklungen aus den Bereichen Hosting, Sicherheit und Internet-Infrastruktur.
Am 25. August 2025 nahm CISA zwei Schwachstellen in Citrix Session Recording und eine Git-Schwachstelle wegen nachgewiesener aktiver Ausnutzung…
Ziel ist es, die Technik mit alltäglichen Betriebsentscheidungen zu verbinden. Logs liefern eine Zeitleiste von Requests, Authentifizierungsereignissen, Fehlern und Systemaktivitäten.
Ziel ist es, die Technik mit alltäglichen Betriebsentscheidungen zu verbinden. PHP-Versionen haben definierte Support-Lebenszyklen.
Dieser Artikel basiert auf einem realen Vorfall oder einer offiziellen Meldung aus 2025. Am 28. Juli 2025 nahm CISA CVE-2025-20281 und CVE-2025-20337 für Cisco Identity Services Engine aufgrund nachgewiesener aktiver Ausnutzung…
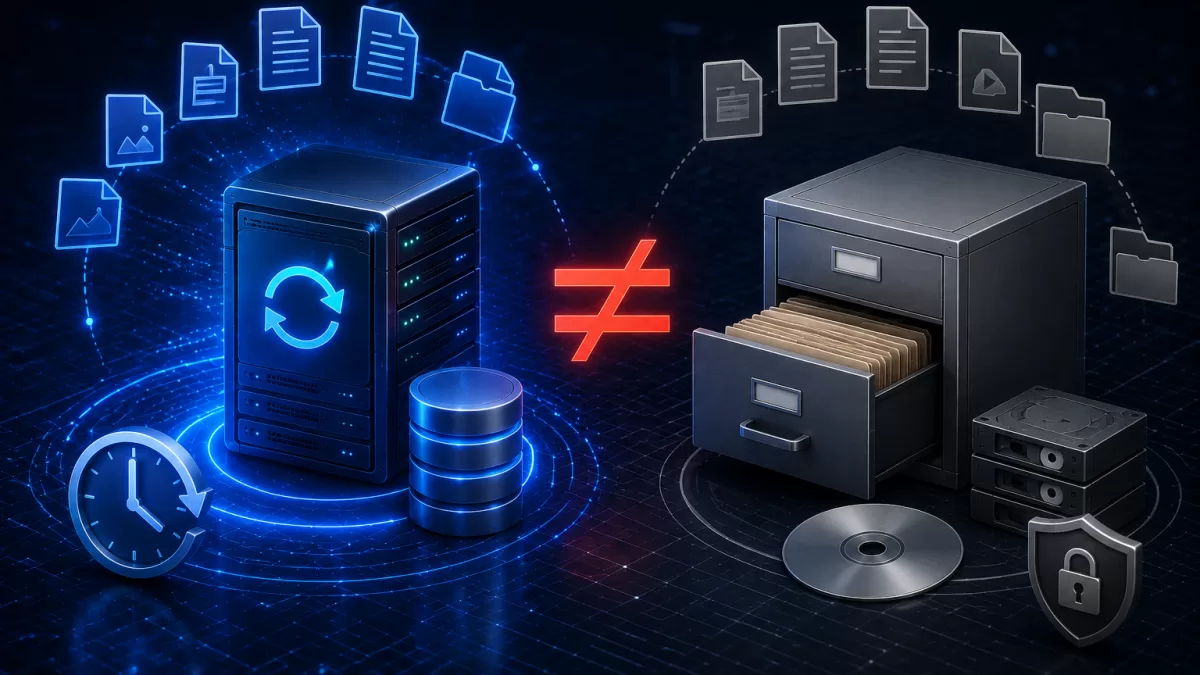
Ziel ist es, die Technik mit alltäglichen Betriebsentscheidungen zu verbinden. Backups dienen in erster Linie dazu, Systeme nach Löschung, Beschädigung, Ausfall oder Kompromittierung wiederherzustellen.
Ziel ist es, die Technik mit alltäglichen Betriebsentscheidungen zu verbinden. Die Zahl installierter Plugins allein entscheidet nicht darüber, ob eine WordPress-Seite langsam oder unsicher ist.
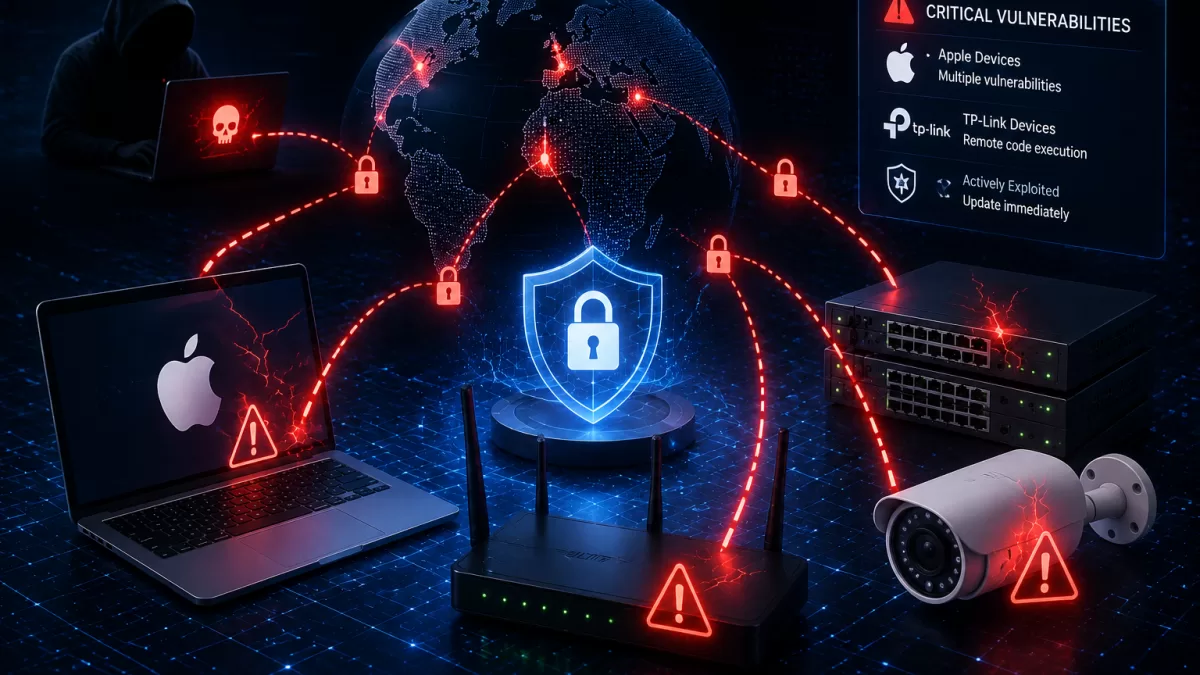
Dieser Artikel basiert auf einem realen Vorfall oder einer offiziellen Meldung aus 2025. Am 16. Juni 2025 nahm CISA CVE-2025-43200 für mehrere Apple-Produkte und CVE-2023-33538 für TP-Link-Router aufgrund nachgewiesener aktiver…
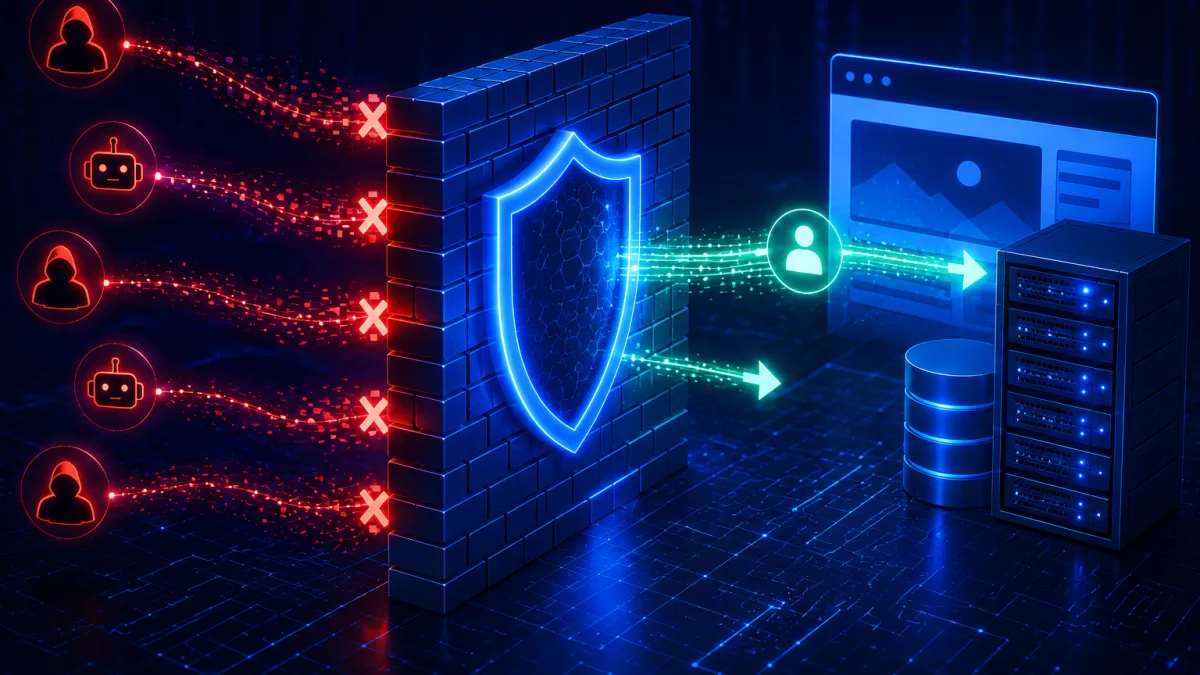
Ziel ist es, die Technik mit alltäglichen Betriebsentscheidungen zu verbinden. Eine WAF bewertet HTTP-Anfragen und kann viele schädliche Muster blockieren, bevor sie die Anwendung erreichen.
Dieser Artikel basiert auf einem realen Vorfall oder einer offiziellen Meldung aus 2025. Cloudflare meldete, im ersten Quartal 2025 insgesamt 20,5 Millionen DDoS-Angriffe abgewehrt zu haben, 358 % mehr als im Vorjahr.
Ziel ist es, die Technik mit alltäglichen Betriebsentscheidungen zu verbinden. Unerwartete Weiterleitungsregeln, unbekannte Anmeldeorte, Nachrichten im Gesendet-Ordner, die der Besitzer nicht erstellt hat, Passwort-Reset-Mails…
Dieser Artikel basiert auf einem realen Vorfall oder einer offiziellen Meldung aus 2025. Am 9. April 2025 nahm CISA CVE-2024-53197 und CVE-2024-53150, zwei Out-of-Bounds-Schwachstellen im Linux-Kernel, aufgrund nachgewiesener…
Ziel ist es, die Technik mit alltäglichen Betriebsentscheidungen zu verbinden. Datei- und Verzeichnisberechtigungen legen fest, welche Benutzer und Prozesse Daten lesen, verändern oder ausführen dürfen.