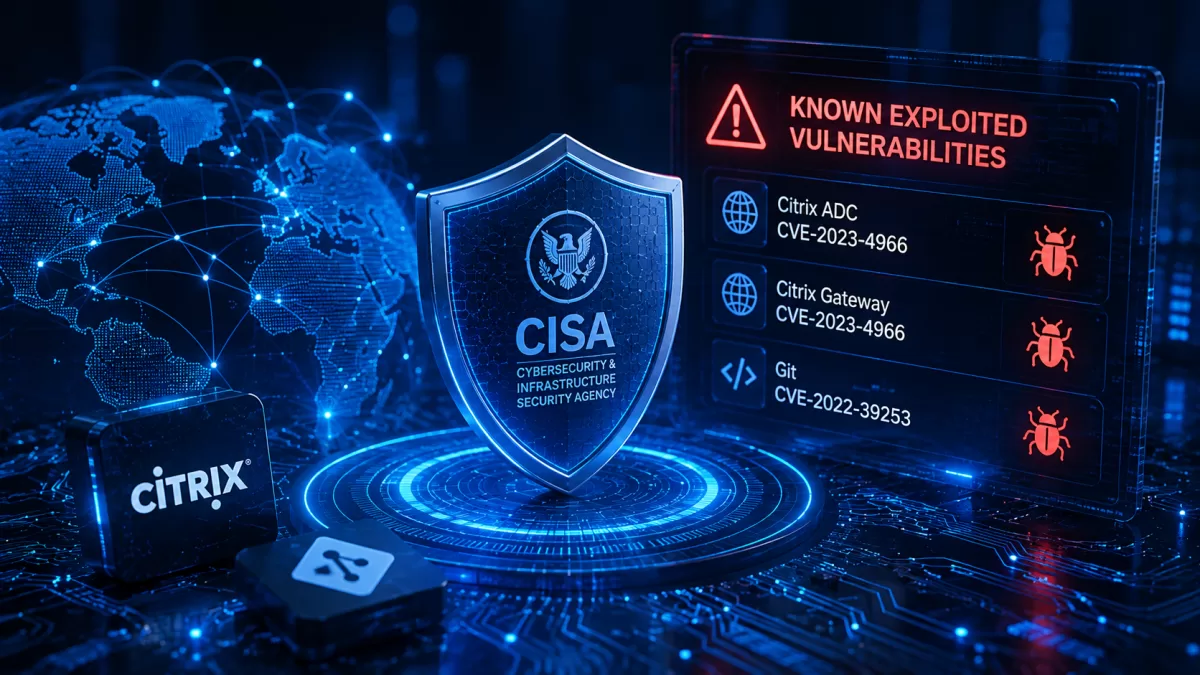
CISA añade fallos de Citrix y Git al KEV: por qué la explotación activa cambia las prioridades
El 25 de agosto de 2025 CISA añadió al KEV dos vulnerabilidades de Citrix Session Recording y una vulnerabilidad de Git por existir evidencias de…
Noticias, actualizaciones y novedades sobre alojamiento, seguridad e infraestructura de Internet.
El 25 de agosto de 2025 CISA añadió al KEV dos vulnerabilidades de Citrix Session Recording y una vulnerabilidad de Git por existir evidencias de…
El objetivo es relacionar la tecnología con decisiones operativas cotidianas. Los logs proporcionan una cronología de solicitudes, eventos de autenticación, errores y actividad del sistema.
El objetivo es relacionar la tecnología con decisiones operativas cotidianas. Las versiones de PHP tienen ciclos de soporte definidos.
Este artículo se basa en un incidente real o una comunicación oficial de 2025. El 28 de julio de 2025 CISA añadió CVE-2025-20281 y CVE-2025-20337, que afectan a Cisco Identity Services Engine, a su catálogo Known Exploited…
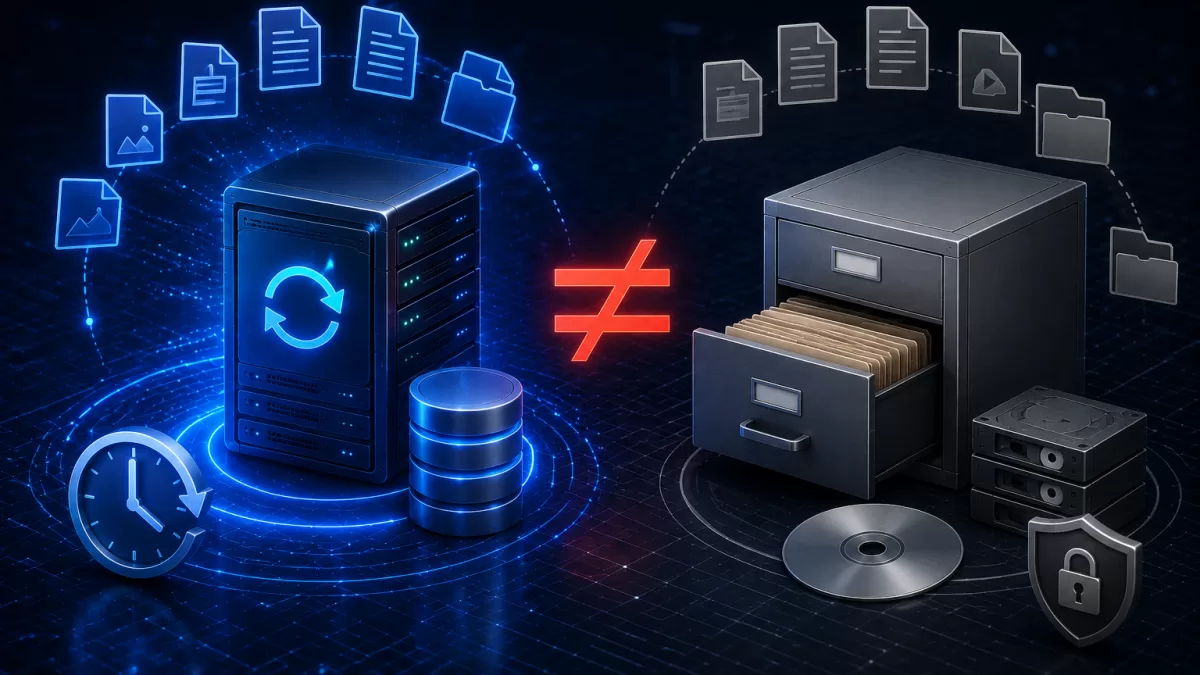
El objetivo es relacionar la tecnología con decisiones operativas cotidianas. Los backups están diseñados principalmente para restaurar sistemas después de borrados, corrupción, fallos o compromisos.
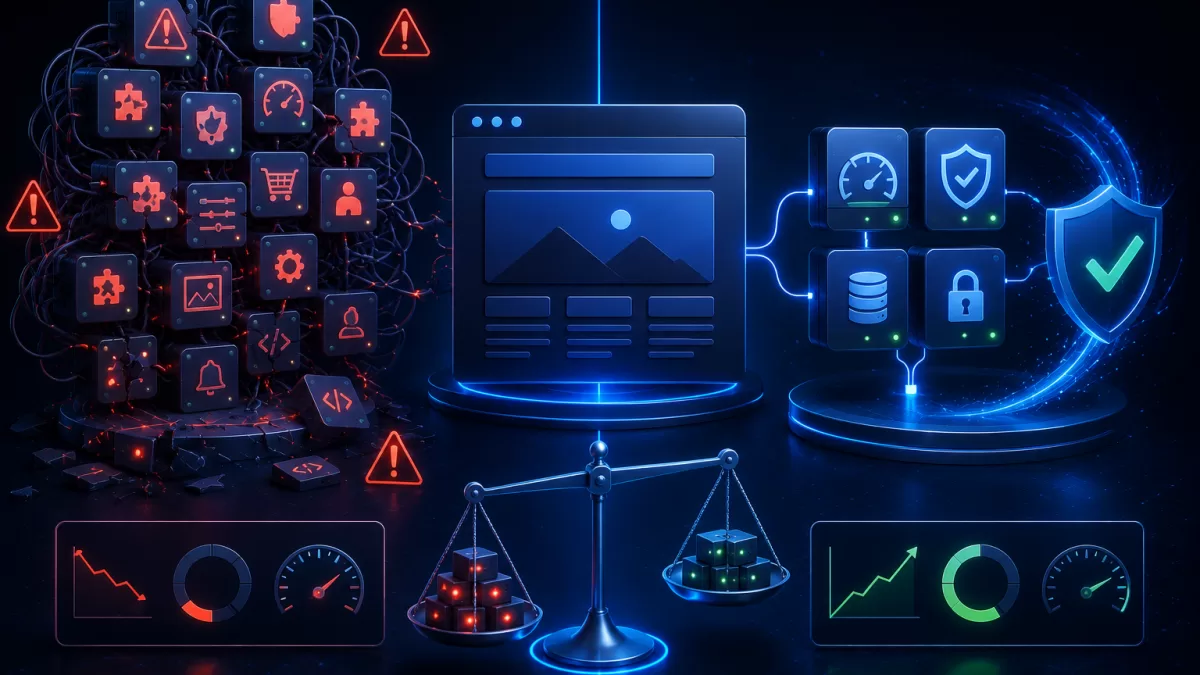
El objetivo es relacionar la tecnología con decisiones operativas cotidianas. El número de plugins instalados por sí solo no determina si un sitio WordPress será lento o inseguro.
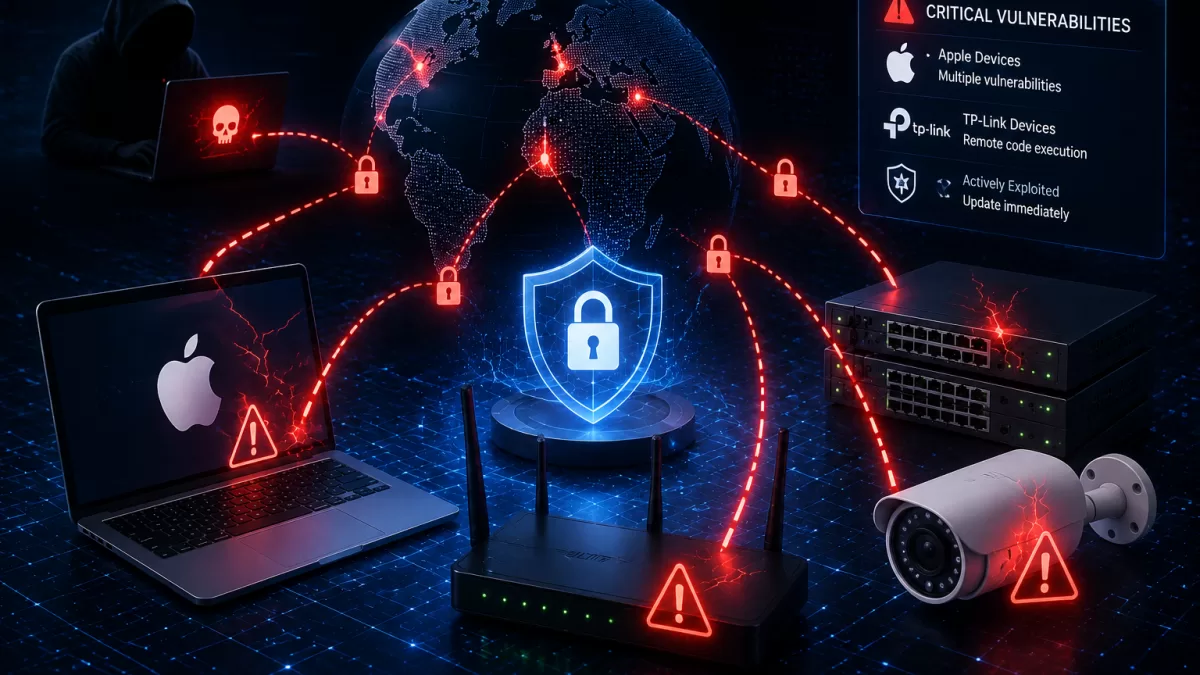
Este artículo se basa en un incidente real o una comunicación oficial de 2025. El 16 de junio de 2025 CISA añadió CVE-2025-43200, que afecta a varios productos Apple, y CVE-2023-33538, que afecta a routers TP-Link, a su catálogo…
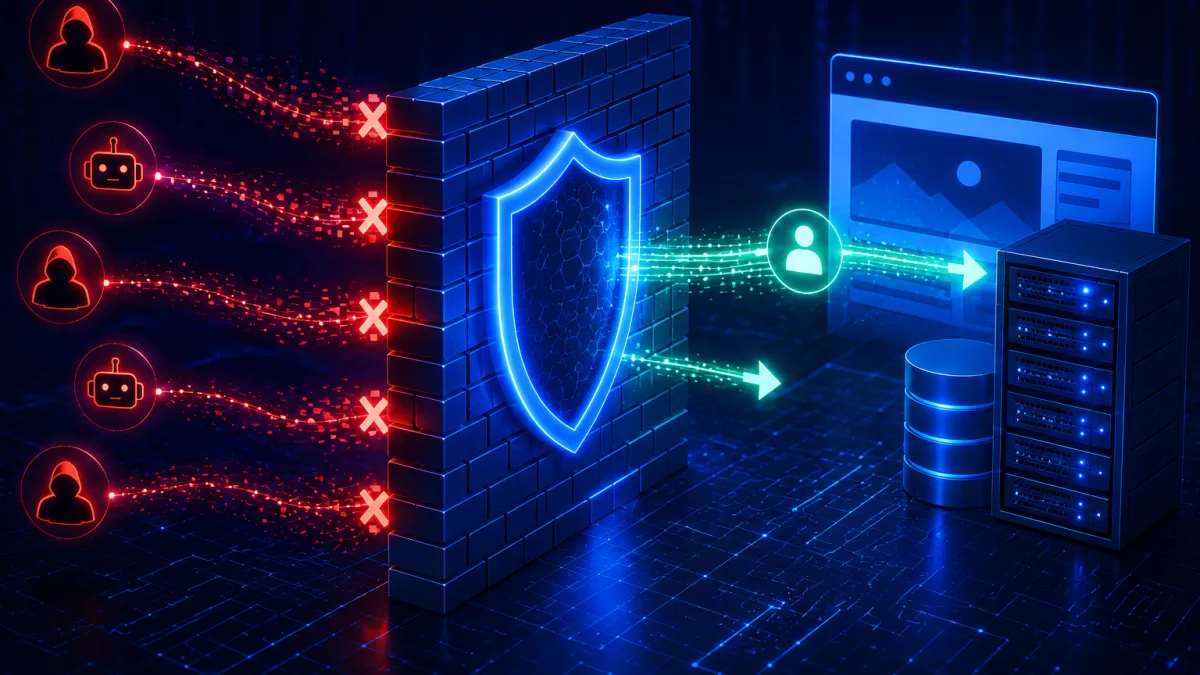
El objetivo es relacionar la tecnología con decisiones operativas cotidianas. Un WAF evalúa las solicitudes HTTP y puede bloquear muchos patrones maliciosos antes de que lleguen a la aplicación.
Este artículo se basa en un incidente real o una comunicación oficial de 2025. Cloudflare informó de haber bloqueado 20,5 millones de ataques DDoS en el primer trimestre de 2025, un aumento interanual del 358 %.
El objetivo es relacionar la tecnología con decisiones operativas cotidianas. Reglas de reenvío inesperadas, ubicaciones de inicio de sesión desconocidas, mensajes en Enviados que el propietario no creó, correos de…
Este artículo se basa en un incidente real o una comunicación oficial de 2025. El 9 de abril de 2025 CISA añadió CVE-2024-53197 y CVE-2024-53150, vulnerabilidades out-of-bounds del kernel Linux, a su catálogo Known Exploited…
El objetivo es relacionar la tecnología con decisiones operativas cotidianas. Los permisos de archivos y directorios determinan qué usuarios y procesos pueden leer, modificar o ejecutar datos.