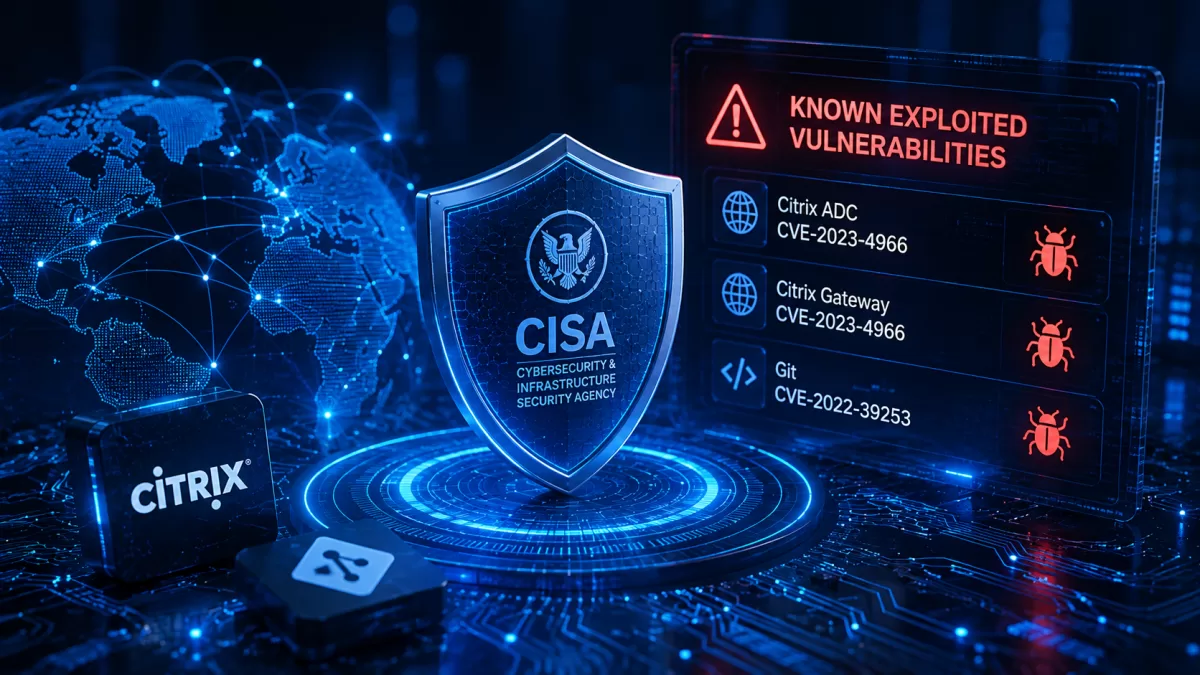
CISA aggiunge vulnerabilità Citrix e Git al KEV: perché lo sfruttamento attivo cambia le priorità
Il 25 agosto 2025 CISA ha aggiunto al KEV due vulnerabilità di Citrix Session Recording e una vulnerabilità Git per evidenze di sfruttamento…
Notizie, aggiornamenti e sviluppi dal mondo dell’hosting, della sicurezza e dell’infrastruttura Internet.
Il 25 agosto 2025 CISA ha aggiunto al KEV due vulnerabilità di Citrix Session Recording e una vulnerabilità Git per evidenze di sfruttamento…
L’obiettivo è collegare la tecnologia alle decisioni operative quotidiane. I log forniscono una cronologia di richieste, eventi di autenticazione, errori e attività di sistema.
L’obiettivo è collegare la tecnologia alle decisioni operative quotidiane. Le versioni PHP hanno cicli di supporto definiti.
Questo articolo si basa su un incidente reale o una comunicazione ufficiale del 2025. Il 28 luglio 2025 CISA ha aggiunto CVE-2025-20281 e CVE-2025-20337, che interessano Cisco Identity Services Engine, al catalogo Known Exploited…
L’obiettivo è collegare la tecnologia alle decisioni operative quotidiane. I backup sono progettati principalmente per ripristinare sistemi dopo cancellazione, corruzione, guasto o compromissione.
L’obiettivo è collegare la tecnologia alle decisioni operative quotidiane. Il numero di plugin installati da solo non determina se un sito WordPress sarà lento o insicuro.
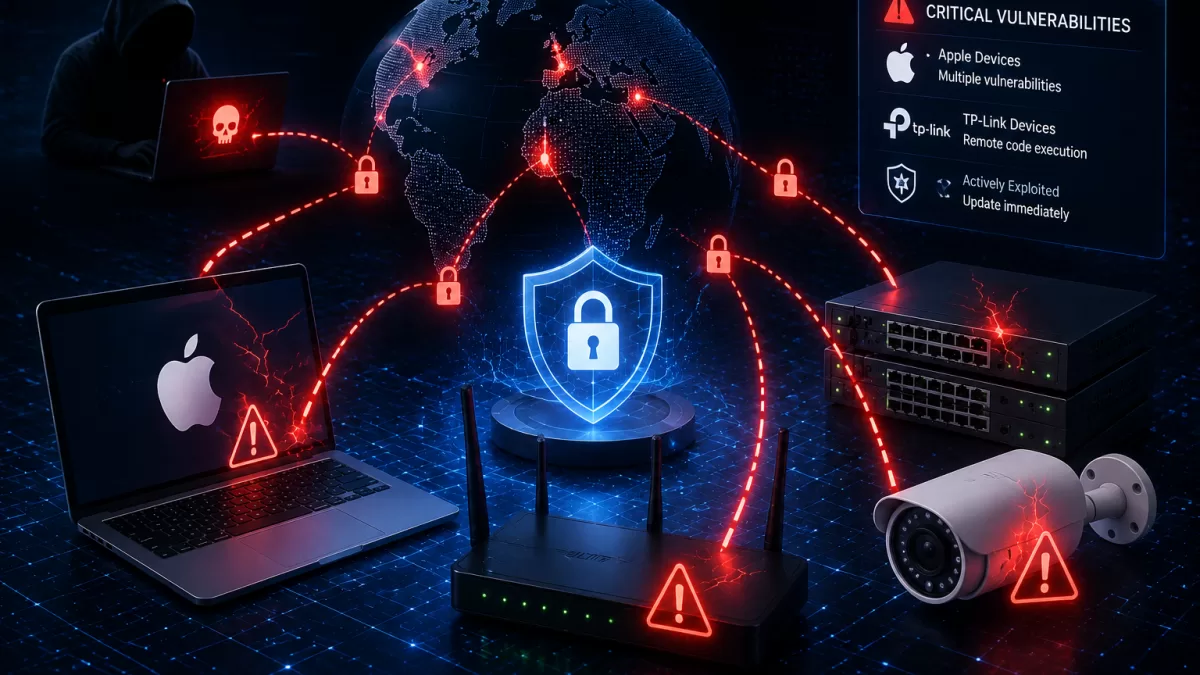
Questo articolo si basa su un incidente reale o una comunicazione ufficiale del 2025. Il 16 giugno 2025 CISA ha aggiunto CVE-2025-43200, che interessa diversi prodotti Apple, e CVE-2023-33538, che interessa router TP-Link, al…
L’obiettivo è collegare la tecnologia alle decisioni operative quotidiane. Un WAF valuta le richieste HTTP e può bloccare molti pattern malevoli prima che raggiungano l’applicazione.
Questo articolo si basa su un incidente reale o una comunicazione ufficiale del 2025. Cloudflare ha dichiarato di aver bloccato 20,5 milioni di attacchi DDoS nel primo trimestre 2025, con un aumento del 358% su base annua.
L’obiettivo è collegare la tecnologia alle decisioni operative quotidiane. Regole di inoltro inattese, posizioni di accesso sconosciute, messaggi nella posta inviata che il proprietario non ha creato, email di reset password e…
Questo articolo si basa su un incidente reale o una comunicazione ufficiale del 2025. Il 9 aprile 2025 CISA ha aggiunto CVE-2024-53197 e CVE-2024-53150, vulnerabilità out-of-bounds del kernel Linux, al catalogo Known Exploited…
L’obiettivo è collegare la tecnologia alle decisioni operative quotidiane. I permessi di file e directory determinano quali utenti e processi possono leggere, modificare o eseguire dati.