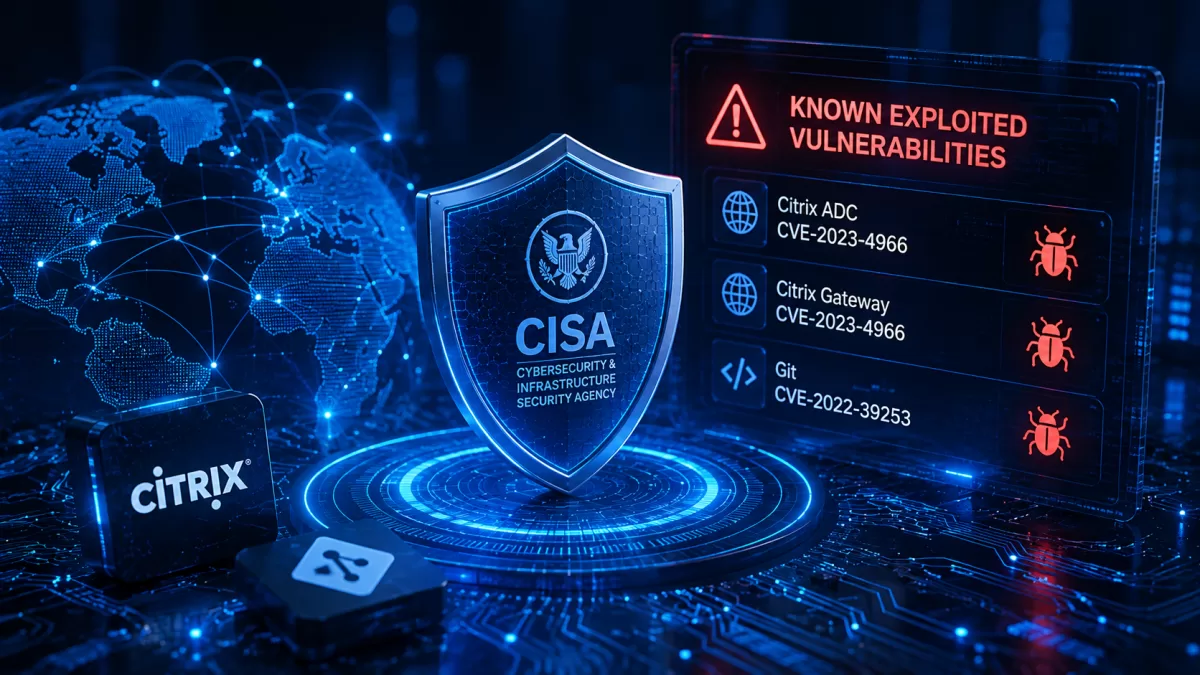
CISA adaugă vulnerabilități Citrix și Git în KEV: de ce exploatarea activă schimbă prioritățile
La 25 august 2025, CISA a adăugat în KEV două vulnerabilități Citrix Session Recording și o vulnerabilitate Git pe baza dovezilor de exploatare…
Noutăți, informații și evoluții din domeniile găzduirii, securității și infrastructurii Internet.
La 25 august 2025, CISA a adăugat în KEV două vulnerabilități Citrix Session Recording și o vulnerabilitate Git pe baza dovezilor de exploatare…
Scopul este legarea tehnologiei de deciziile operaționale de zi cu zi. Logurile oferă o cronologie a cererilor, evenimentelor de autentificare, erorilor și activității sistemului.
Scopul este legarea tehnologiei de deciziile operaționale de zi cu zi. Versiunile PHP au cicluri de suport definite.
Acest articol se bazează pe un incident real sau o informare oficială din 2025. La 28 iulie 2025, CISA a adăugat CVE-2025-20281 și CVE-2025-20337, care afectează Cisco Identity Services Engine, în catalogul Known Exploited…
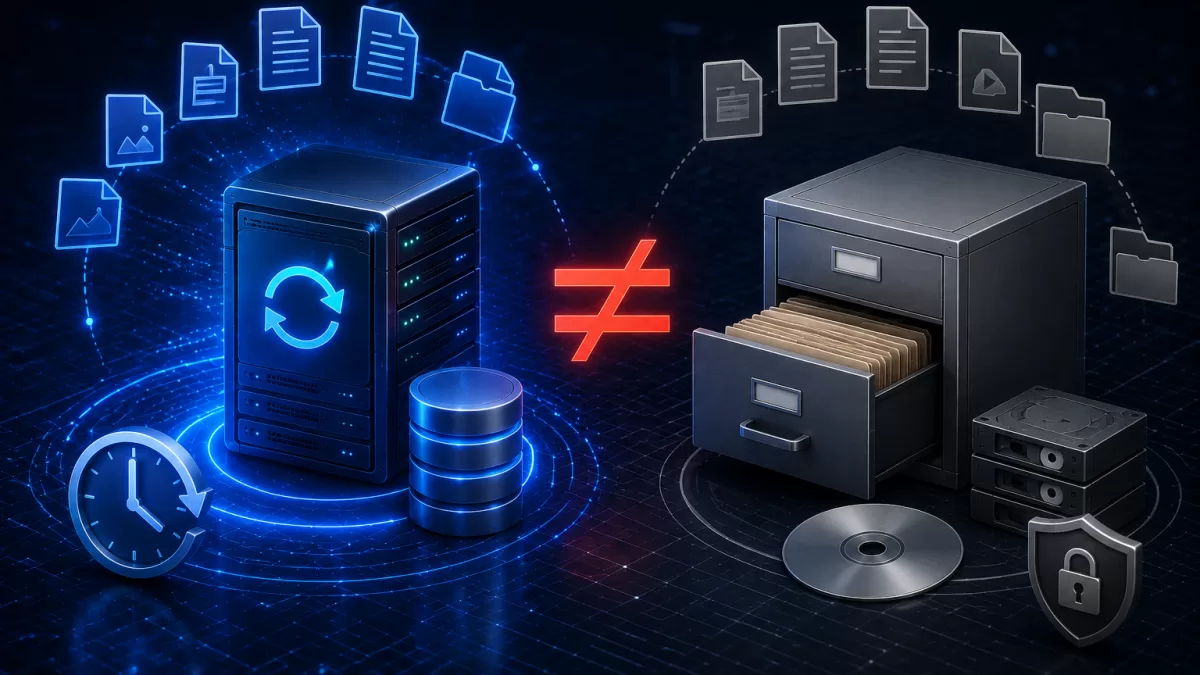
Scopul este legarea tehnologiei de deciziile operaționale de zi cu zi. Backupurile sunt concepute în principal pentru restaurarea sistemelor după ștergere, corupere, defectare sau compromitere.
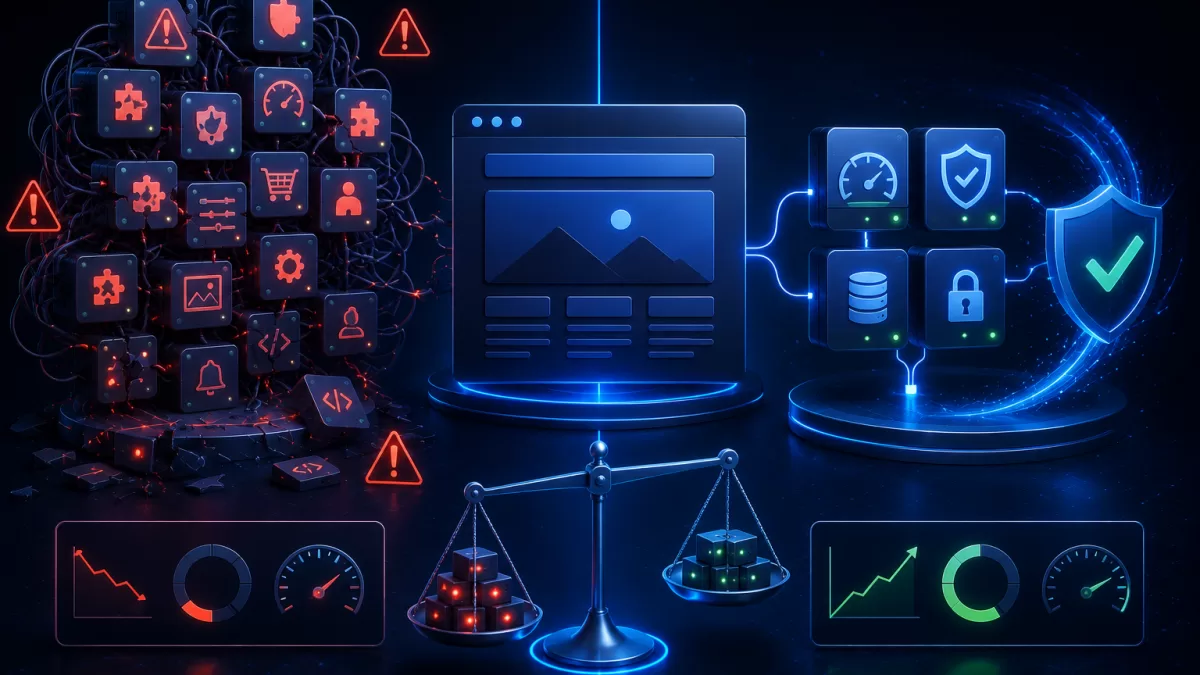
Scopul este legarea tehnologiei de deciziile operaționale de zi cu zi. Numărul pluginurilor instalate nu determină singur dacă un site WordPress este lent sau nesigur.
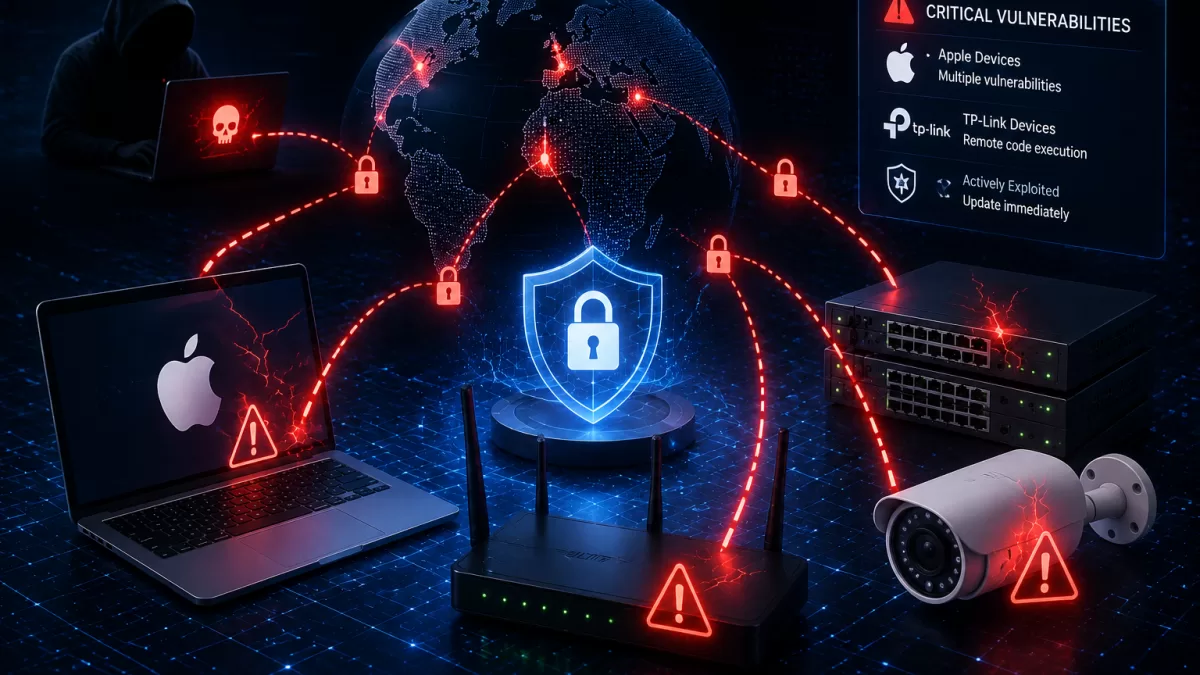
Acest articol se bazează pe un incident real sau o informare oficială din 2025. La 16 iunie 2025, CISA a adăugat CVE-2025-43200, care afectează mai multe produse Apple, și CVE-2023-33538, care afectează routere TP-Link, în…
Scopul este legarea tehnologiei de deciziile operaționale de zi cu zi. Un WAF evaluează cererile HTTP și poate bloca multe tipare malițioase înainte ca acestea să ajungă la aplicație.
Acest articol se bazează pe un incident real sau o informare oficială din 2025. Cloudflare a raportat că a blocat 20,5 milioane de atacuri DDoS în primul trimestru din 2025, o creștere anuală de 358%.
Scopul este legarea tehnologiei de deciziile operaționale de zi cu zi. Reguli de redirecționare neașteptate, locații necunoscute de autentificare, mesaje în Sent pe care proprietarul nu le-a creat, emailuri de resetare a parolei…
Acest articol se bazează pe un incident real sau o informare oficială din 2025. La 9 aprilie 2025, CISA a adăugat CVE-2024-53197 și CVE-2024-53150, vulnerabilități out-of-bounds ale kernelului Linux, în catalogul Known Exploited…
Scopul este legarea tehnologiei de deciziile operaționale de zi cu zi. Permisiunile fișierelor și directoarelor stabilesc ce utilizatori și procese pot citi, modifica sau executa date.