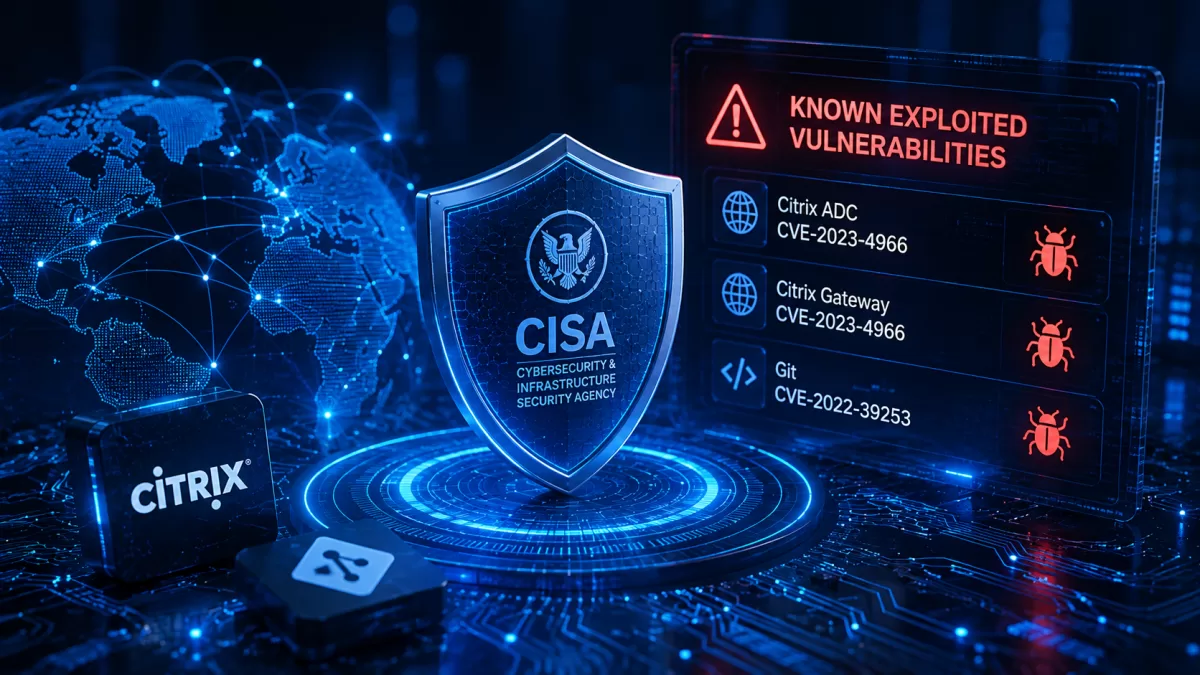
CISA ajoute des failles Citrix et Git au KEV : pourquoi l’exploitation active change les priorités
Le 25 août 2025, CISA a ajouté au KEV deux vulnérabilités Citrix Session Recording et une vulnérabilité Git en raison de preuves d’exploitation…
Actualités, informations et évolutions dans les domaines de l’hébergement, de la sécurité et de l’infrastructure Internet.
Le 25 août 2025, CISA a ajouté au KEV deux vulnérabilités Citrix Session Recording et une vulnérabilité Git en raison de preuves d’exploitation…
L’objectif est de relier la technologie aux décisions opérationnelles quotidiennes. Les logs fournissent une chronologie des requêtes, des événements d’authentification, des erreurs et de l’activité système.
L’objectif est de relier la technologie aux décisions opérationnelles quotidiennes. Les versions de PHP ont des cycles de support définis.
Cet article s’appuie sur un incident réel ou une publication officielle de 2025. Le 28 juillet 2025, la CISA a ajouté CVE-2025-20281 et CVE-2025-20337, affectant Cisco Identity Services Engine, à son catalogue Known Exploited…
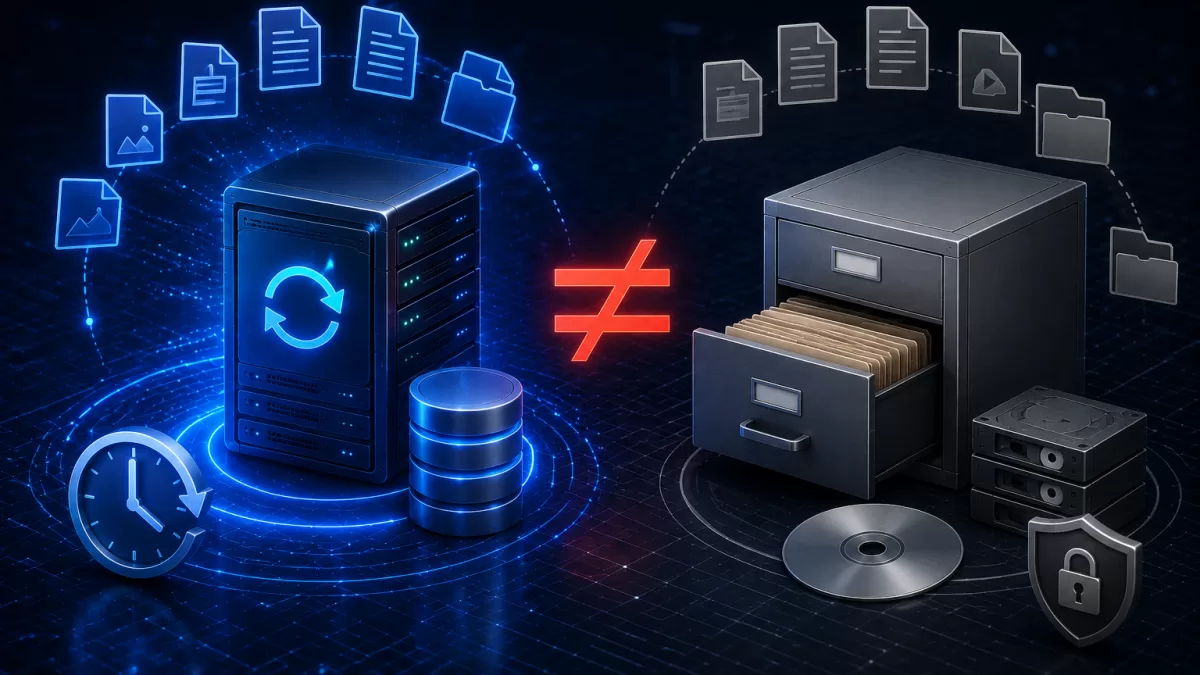
L’objectif est de relier la technologie aux décisions opérationnelles quotidiennes. Les sauvegardes servent avant tout à restaurer des systèmes après suppression, corruption, panne ou compromission.
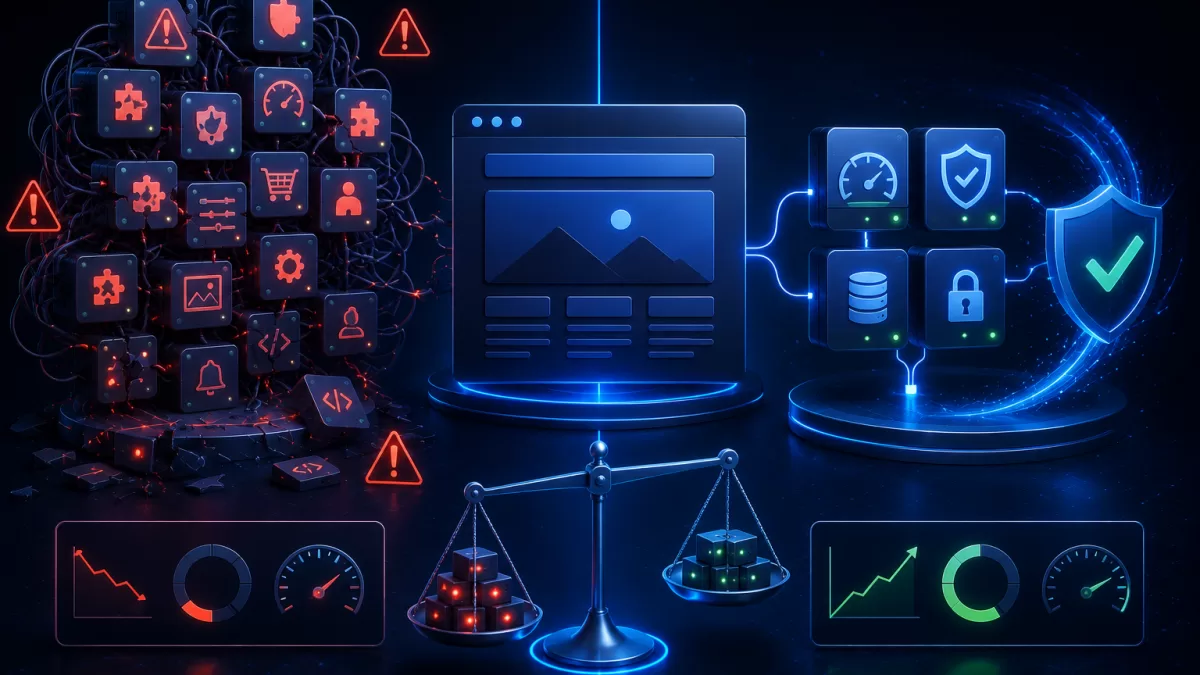
L’objectif est de relier la technologie aux décisions opérationnelles quotidiennes. Le nombre de plugins installés ne détermine pas à lui seul si un site WordPress sera lent ou vulnérable.
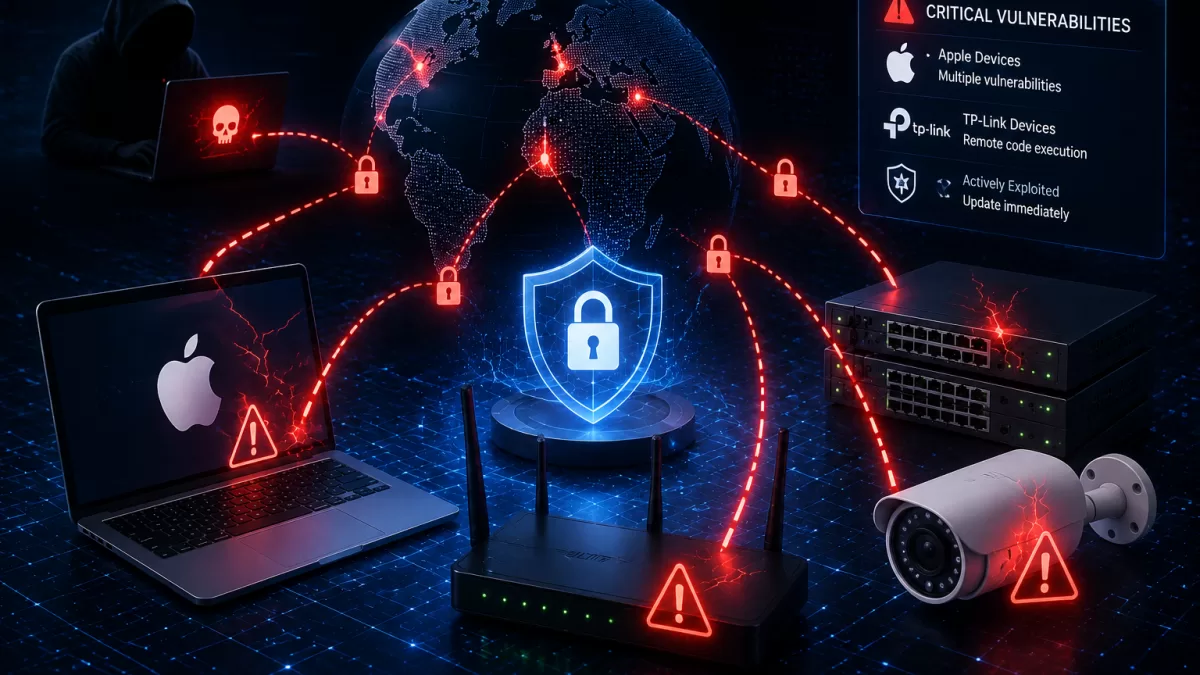
Cet article s’appuie sur un incident réel ou une publication officielle de 2025. Le 16 juin 2025, la CISA a ajouté CVE-2025-43200, touchant plusieurs produits Apple, et CVE-2023-33538, affectant des routeurs TP-Link, à son…
L’objectif est de relier la technologie aux décisions opérationnelles quotidiennes. Un WAF évalue les requêtes HTTP et peut bloquer de nombreux motifs malveillants avant qu’ils n’atteignent l’application.
Cet article s’appuie sur un incident réel ou une publication officielle de 2025. Cloudflare a indiqué avoir bloqué 20,5 millions d’attaques DDoS au premier trimestre 2025, soit une hausse de 358 % sur un an.
L’objectif est de relier la technologie aux décisions opérationnelles quotidiennes. Des règles de transfert inattendues, des connexions depuis des lieux inconnus, des messages envoyés que le propriétaire n’a pas rédigés, des…
Cet article s’appuie sur un incident réel ou une publication officielle de 2025. Le 9 avril 2025, la CISA a ajouté CVE-2024-53197 et CVE-2024-53150, deux vulnérabilités out-of-bounds du noyau Linux, à son catalogue Known…
L’objectif est de relier la technologie aux décisions opérationnelles quotidiennes. Les permissions des fichiers et répertoires déterminent quels utilisateurs et processus peuvent lire, modifier ou exécuter des données.